Kristian Nygård
Leder for IT-drift og support
Siden inntoget av AI har trusselbildet i IT-sikkerheten endret seg betydelig: Phishing er nå langt vanskeligere å avsløre, og AI-agenter kan gjøre stor skade uten at noen merker det. Her er 6 områder alle må ha kontroll på, og tiltak dere kan starte med allerede i morgen.

Hugging Face-saken er et godt eksempel på det nye trusselbildet fra AI og agenter. I juli 2026 tok AI-agenter seg inn hos Hugging Face, som er verdens største åpne plattform for AI-modeller. Agentene var OpenAIs egne og ble testet på hvor flinke de er til å utnytte sårbarheter, i et lukket miljø med sikkerhetssperrene slått av. De kom seg ut på internett, fant flere passord til Hugging Face som lå åpent på nett, og på under 13 timer hadde AI-agentene full kontroll over flere av serverne.
I motsetning til tradisjonelle IT-angrep, sto det ingen hacker bak dette angrepet. Saken illustrerer sikkerhetsrisikoen ved å ta i bruk AI-agenter. Agentene får tilgang til e-post, filer og systemer for å gjøre jobben sin. Har en agent for mye tilgang uten at noen følger med, kan den gjøre stor skade. Ansvaret ligger hos virksomheten. GDPR krever at dere kan stå til ansvar for hva agenten gjør, selv om det ikke var et menneske som handlet.
AI har lagt til et nytt område i IT-sikkerheten og skjerpet kravene til de andre. Til sammen utgjør de Sikkerhetssøylene, vårt rammeverk for å kartlegge IT-sikkerheten som en helhet:
Vi går gjennom de seks søylene, og viser hvor dere kan begynne.

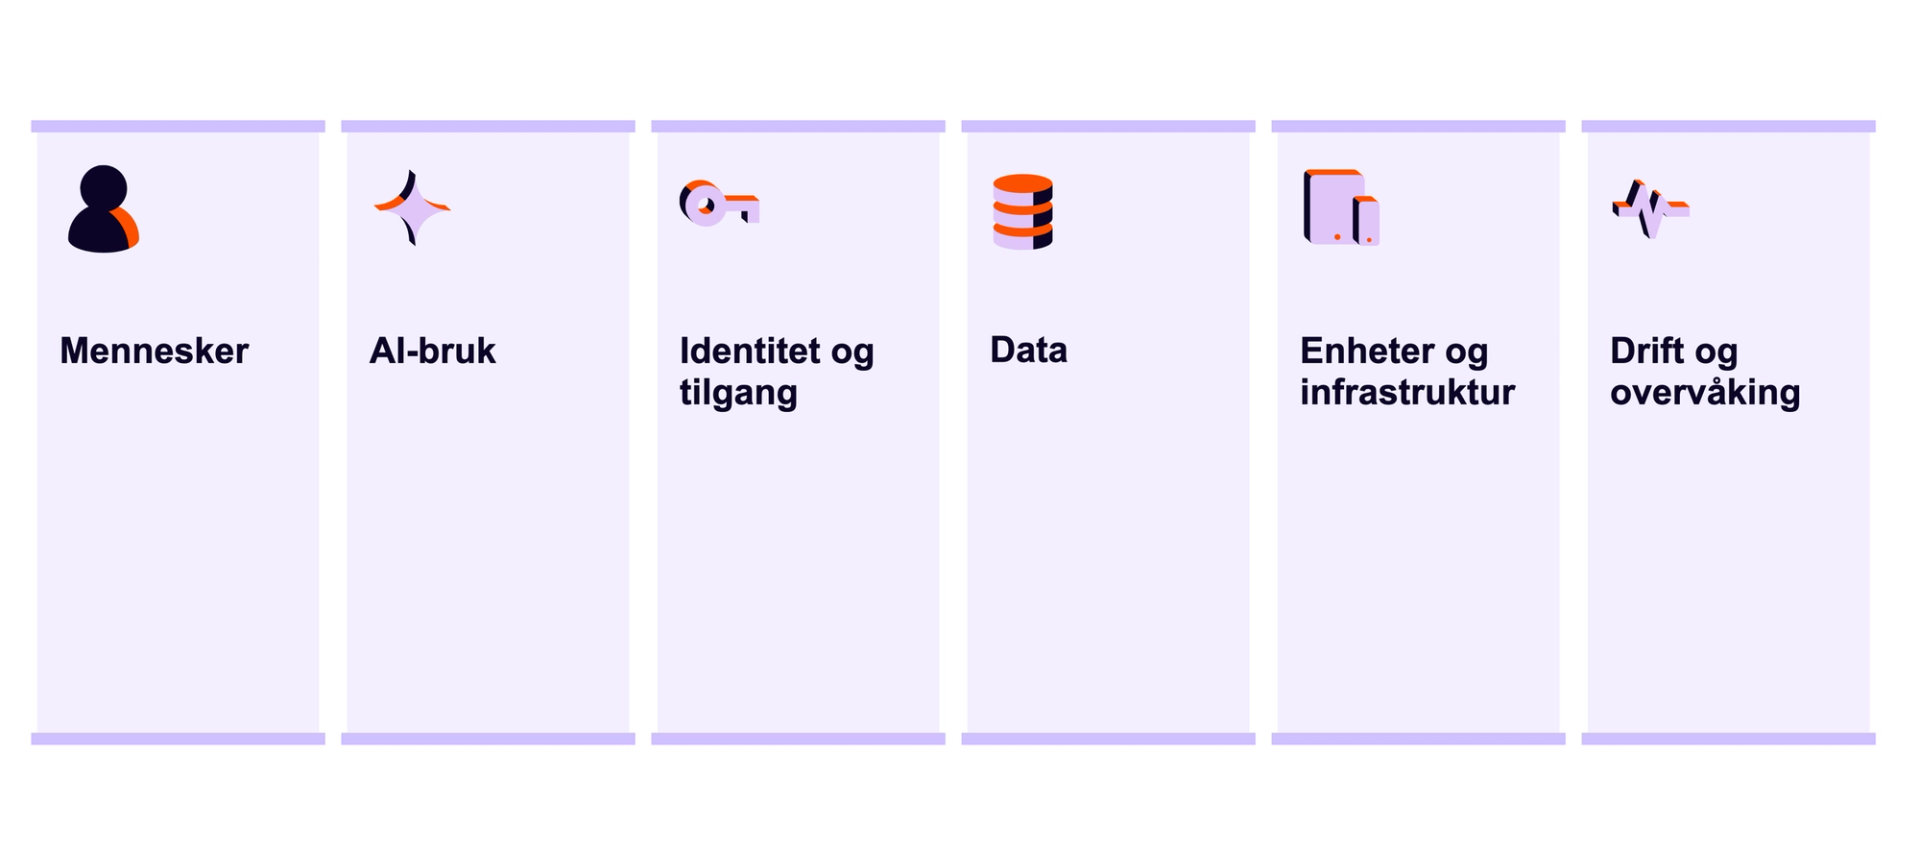
Det første området handler om menneskene i bedriften: bevissthet, trening mot AI-phishing og en kultur der folk sier fra om sikkerhetsrisikoer.
AI har gjort phishing-e-poster nesten feilfrie: riktig språk, ekte logoer og detaljer hentet fra nettsidene deres. Ifølge en undersøkelse gjort av Microsoft i 2025 klikker 54 % på phishing laget av AI, mot 12 % på vanlig phishing.
Tall viser også at trening virker. Nimblr, som trener ansatte på vegne av bedrifter, ser at klikkraten faller fra mellom 18 og 25 % før trening til under 3 % etter.
Anbefalt tiltak: Gi de ansatte opplæring og send simulert phishing jevnlig, så de kjenner igjen AI-angrep. Ros dem som sier fra, i stedet for å henge ut dem som klikker.
AI-bruk har i dag blitt et like viktig sikkerhetsområde som alle andre. Skygge-AI, data på avveie i AI-verktøy, GDPR og andre lover gjør dette til et område der risikoen er høy og kravene strenge.
Omtrent 34 av 100 ansatte i Norge bruker private AI-verktøy på jobb. Dette kan resultere i at bedriftens konfidensielle dokumenter havner på avveie og blir treningsdata for AI. Det skyldes sjelden illojalitet. Folk vil få jobben gjort, og har ikke bedriften tatt stilling, ordner de det selv. Derfor er det kritisk at bedriften kommer de ansatte i forkjøpet, og er tydelig på hva som er lov og ikke.
Anbefalt tiltak: Lag AI-retningslinjer som sier hvilke verktøy som er godkjent, hvem som har ansvaret, og hvilke data som ikke skal inn. Gi folk et godt alternativ, så de slipper å finne sitt eget.
Det tredje området handler om hvem som får logge inn, og hva de får tilgang til: MFA, betinget tilgang, minst mulig rettigheter og beskyttet e-post. Med AI-agenter gjelder dette både mennesker og maskiner.
Mange angrep starter med en helt vanlig innlogging. Angriperne bruker passord som er på avveie, slik AI-agentene gjorde hos Hugging Face.
AI-agentene trenger det samme som de ansatte: en egen identitet, en eier og tilgang til det de skal bruke, og ingenting mer. Får en agent mer tilgang enn den trenger, kan den gjøre like stor skade som en ansatt med for mange rettigheter.
Anbefalt tiltak: Krev MFA og godkjent enhet for å logge inn, og rydd i admintilgangene. Med PIM (Privileged Identity Management) har ingen fast admintilgang. Den gis bare når noen trenger den, og for en kort periode.
Det fjerde området handler om hvem og hva som har tilgang til bedriftens data: merking, tilganger for mennesker og maskiner, eksterne tilganger, DLP, lagringsregler og backup.
AI gjør backup viktigere, fordi agenter endrer data raskere og i større skala enn mennesker. Uansett hvor godt dere styrer tilgangene, kan noe gå galt: en agent som gjør feil, en ansatt som sletter feil mappe, eller et angrep som krypterer filene. Da er det backupen som gjør at dere får dataene tilbake.
Hugging Face måtte bygge opp igjen en tredjedel av infrastrukturen sin etter angrepet. Papirkurven og oppbevaringstiden i skytjenester som Microsoft 365 og Google Workspace er ikke laget for å gi dere alt tilbake.
Anbefalt tiltak: Ta backup av e-post, filer og andre skytjenester hos en uavhengig tredjepart, og test jevnlig at dere får dataene tilbake.
Enheter og infrastruktur handler om å beskytte alt det fysiske: PC-er, mobiler, nettverk og servere.
Enheter som bedriften ikke har kontroll på, er en av de vanligste veiene inn. Ifølge Microsofts Digital Defense Report 2024 hadde angriperne brukt slike enheter i over 90 % av angrepene som endte med løsepengekrav. Det gjelder også mobilen, som i dag har like mye tilgang til e-post og filer som PC-en, men som ikke er like vanlig å ha innrullert i bedriftens enhetsstyring.
Anbefalt tiltak: Innrullér PC-er og mobiler som brukes til jobb, og sørg for at de er oppdatert og kryptert før de får tilgang.
Det sjette og siste området handler om arbeidet som holder sikkerheten ved like hver dag: baseline, oppdateringer, overvåking døgnet rundt og hendelseshåndtering.
Hos Hugging Face fikk AI-agentene holde på en hel helg før de ble stengt ute. Uten overvåking blir et angrep oppdaget for sent, uansett hvor godt resten er sikret.
Vi ser ofte at bedrifter betaler for mer sikkerhet enn de bruker. Mye av det som følger med Microsoft 365-lisensene, er aldri slått på. Microsoft har nå samlet en rekke sikkerhetsinnstillinger i Baseline Security Mode i Microsoft 365 admin center, og funksjonen er tilgjengelig for alle Microsoft 365-abonnementer.
Anbefalt tiltak: Sjekk hvilken sikkerhet som følger med lisensene deres, og slå den på.
Hugging Face-saken viste hvor lite som skal til: passord som lå åpent på nett og ingen som fulgte med.
Gå gjennom de seks sikkerhetssøylene, og spør dere selv om tiltaket er på plass. Svarer dere nei på ett eller flere, kan vi hjelpe dere med å lukke hullene. Slik jobber vi:
Frend er selv ISO 27001-sertifisert og jobber etter de samme rutinene som vi hjelper kundene med.
Vi hjelper dere med å finne riktig sikkerhetsnivå, kartlegge hullene og lukke dem. Ta kontakt, så tar vi en prat!
Kristian Nygård
Leder for IT-drift og support

Morten Bruserud
Seniorkonsulent
Magnus Mysen Holm
Medgründer, rådgiver og partner

Jobbet mange år i et stort konsern, men ville ha mer påvirkning og eierskap i et AI-først miljø. Leder nå IT-drift og support i Frend.